Kubernetes - Pod
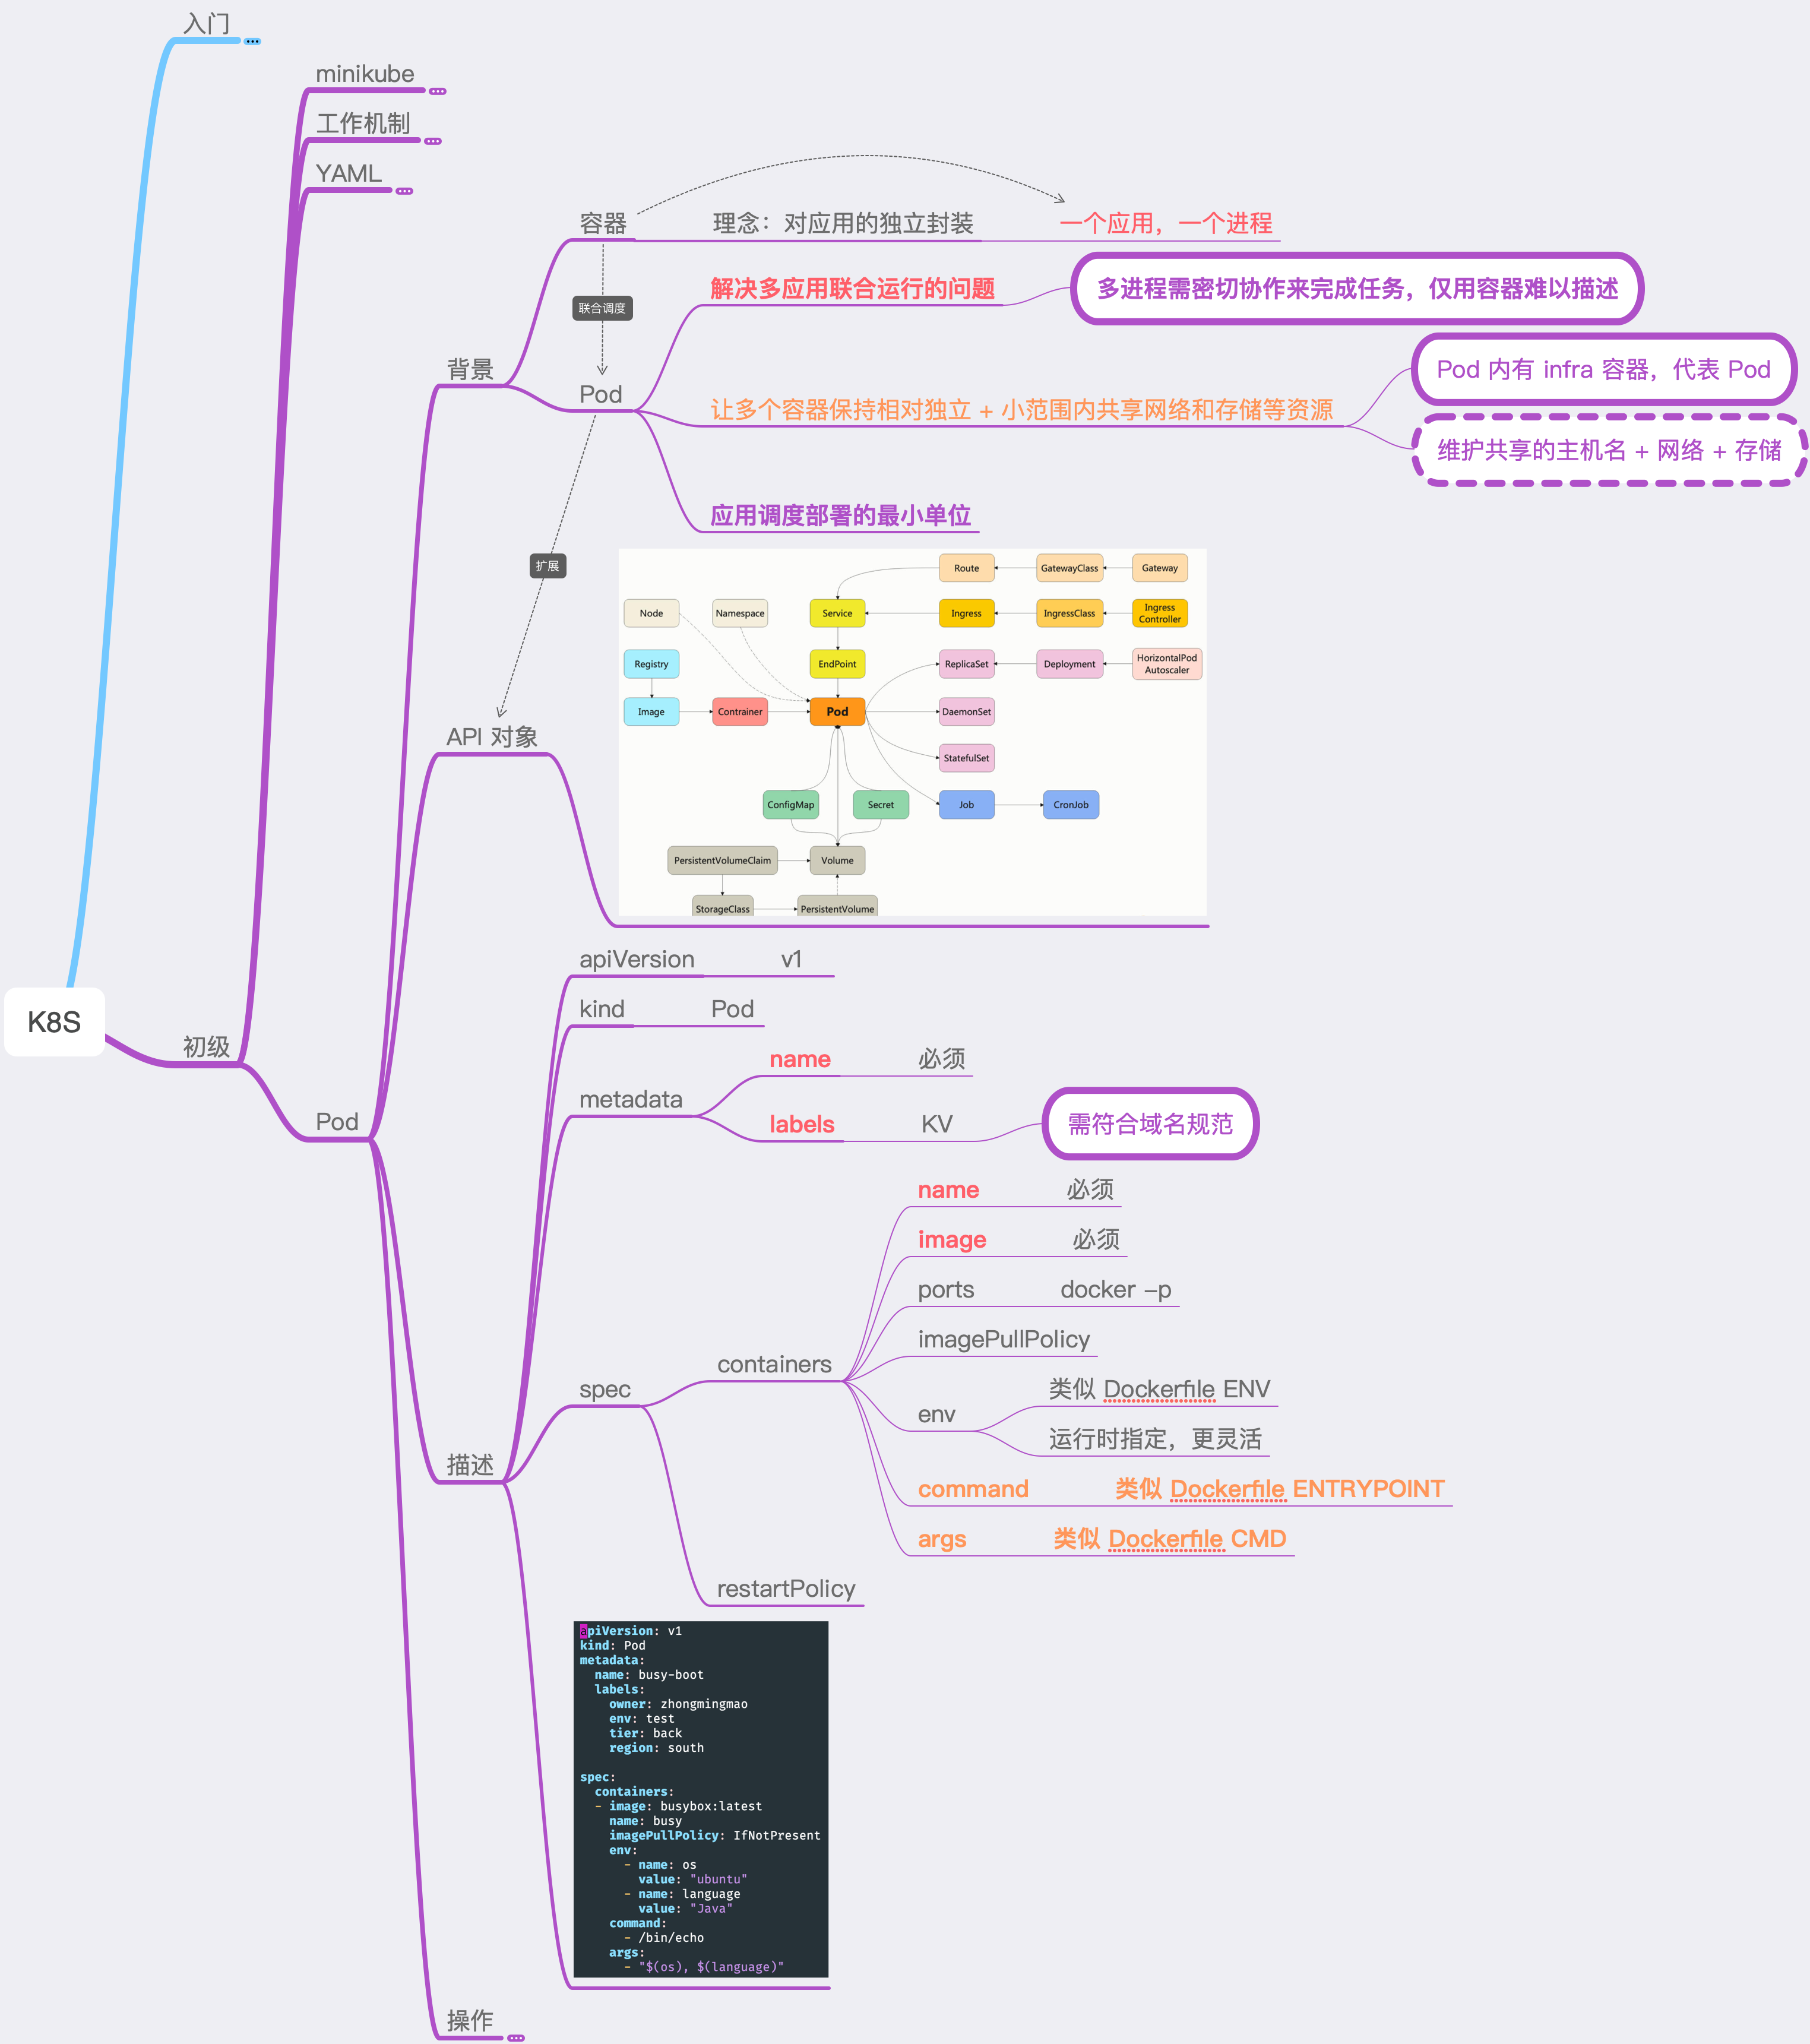
描述
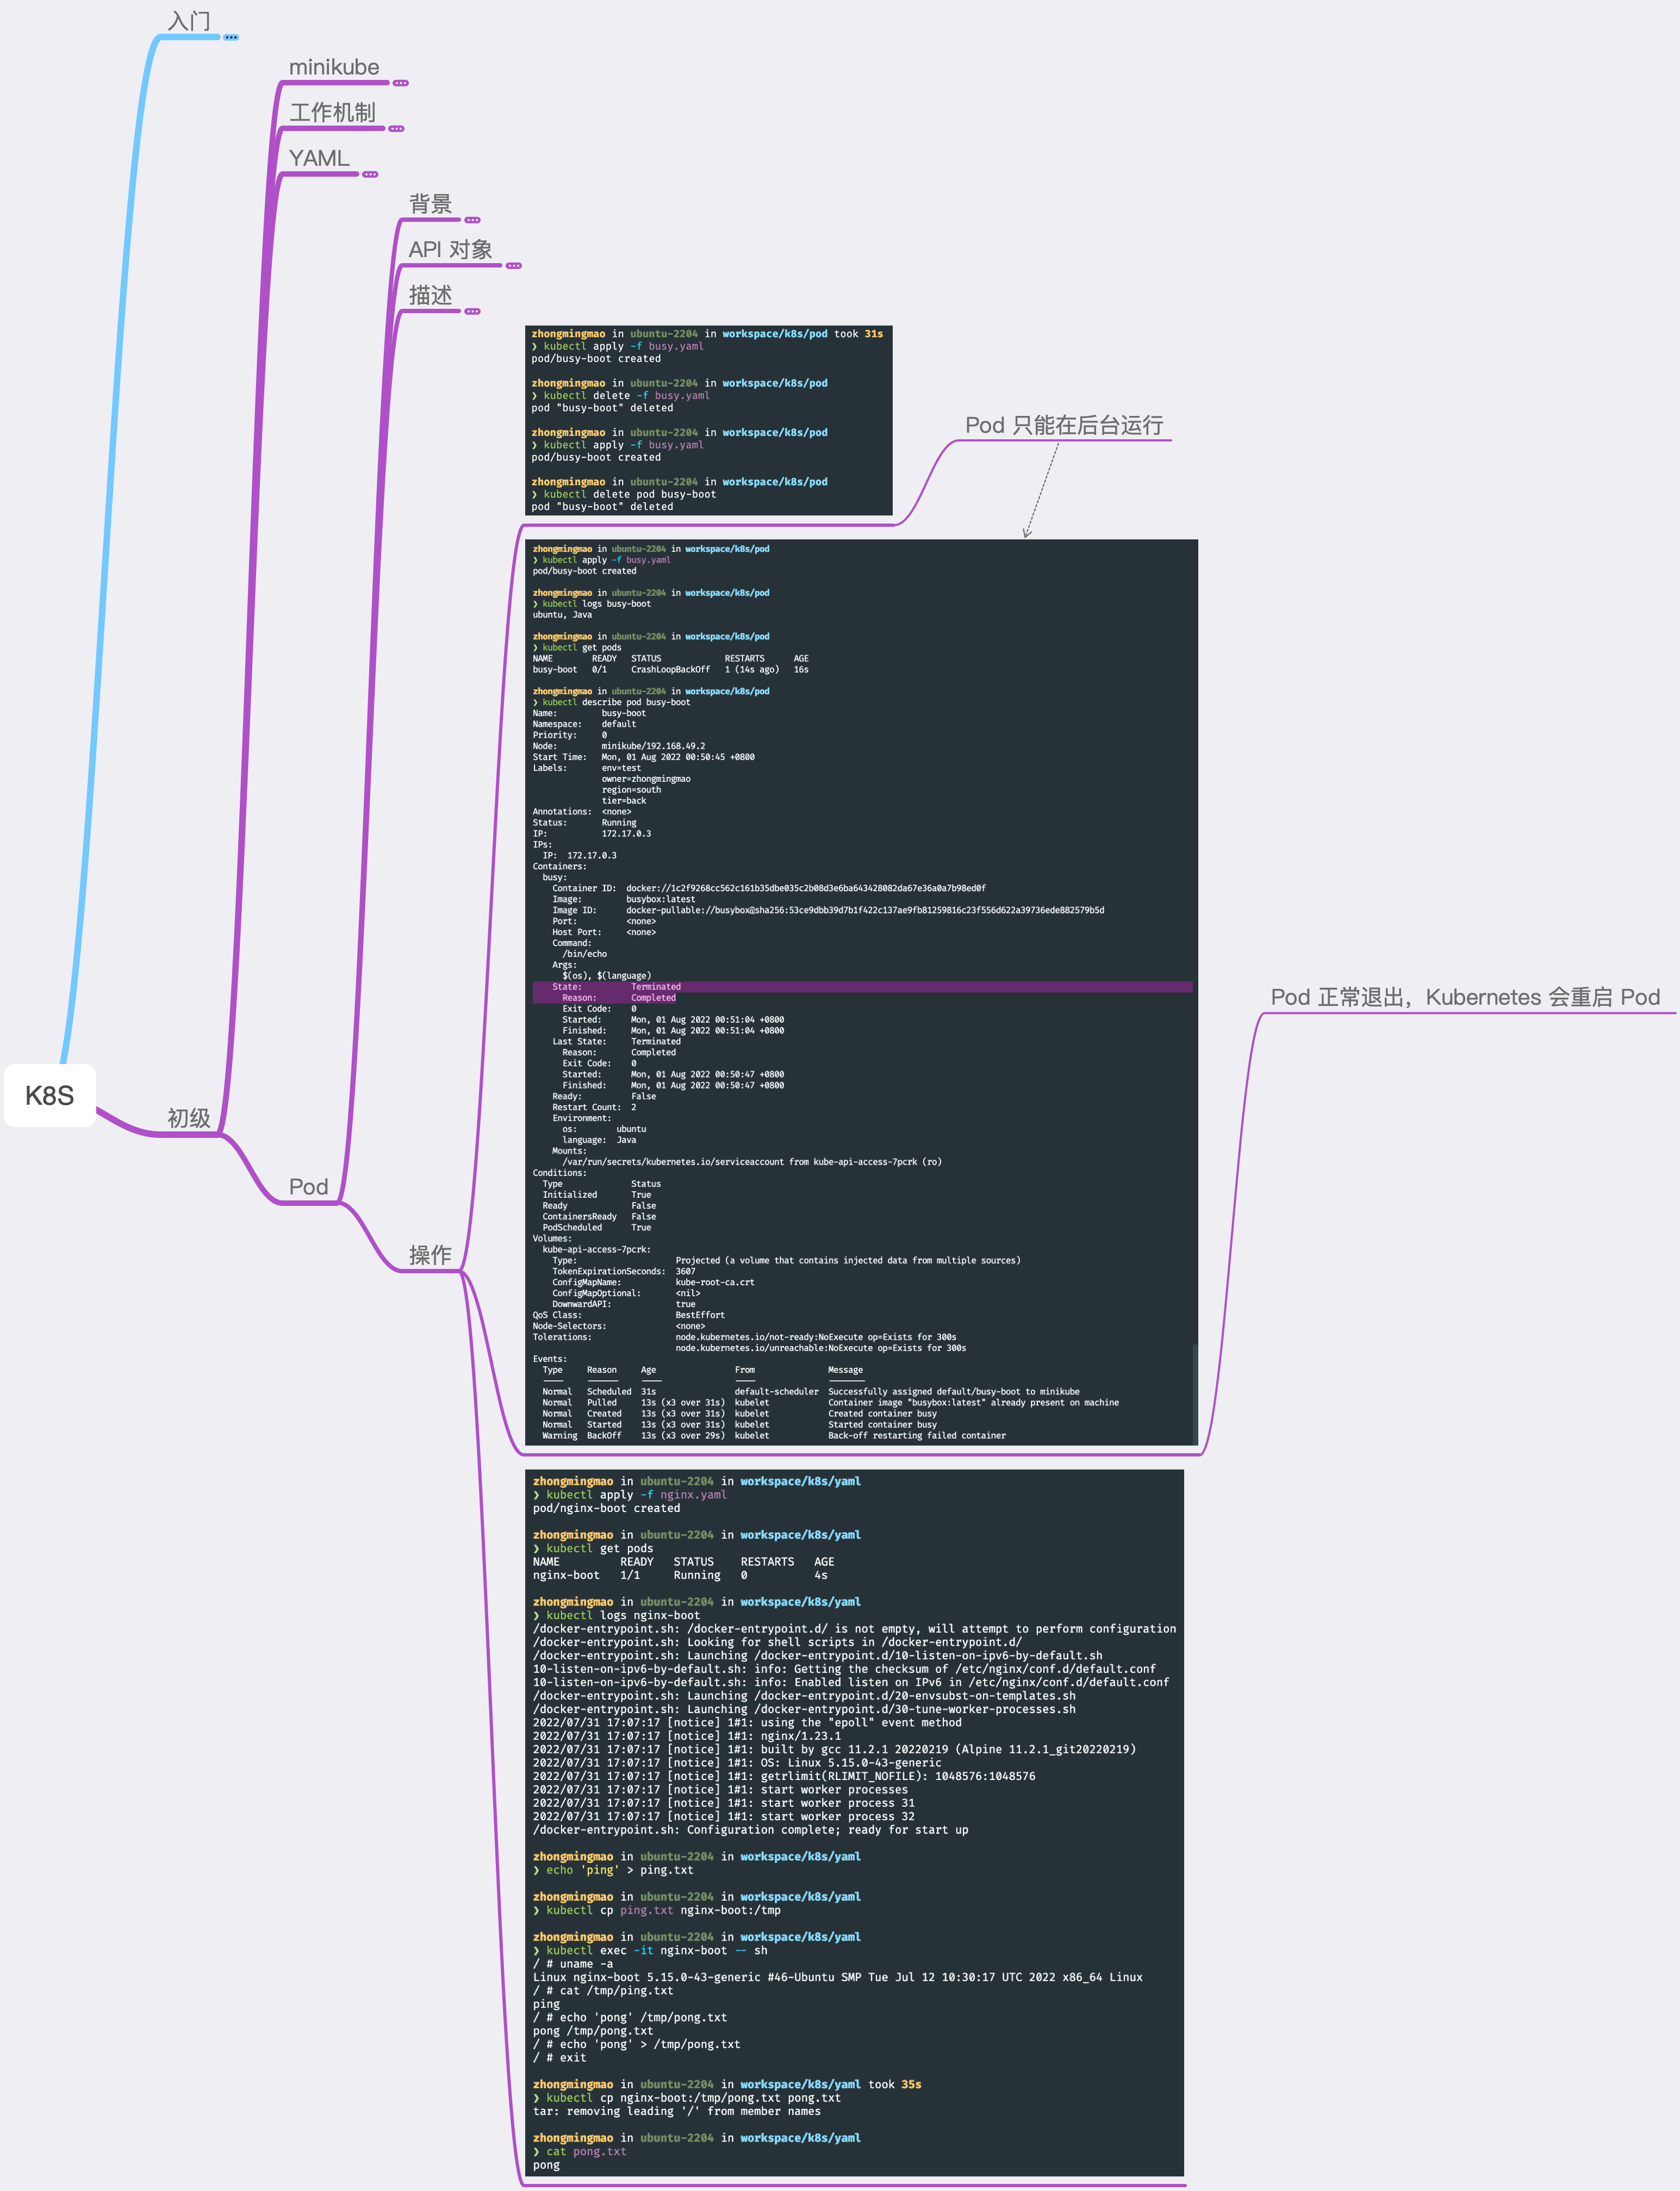
操作
All articles on this blog are licensed under CC BY-NC-SA 4.0 unless otherwise stated.
Related Articles
2023-02-07
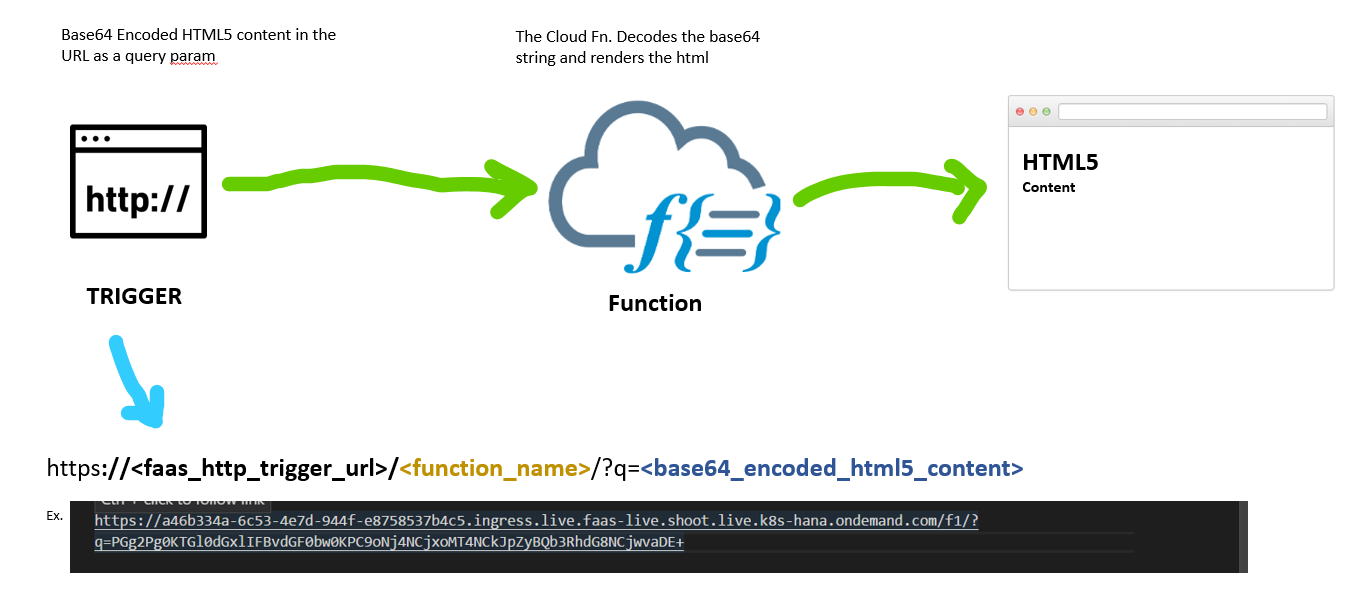
FaaS - Trigger
事件 事件为系统运行期间发生的动作或者发生的事情,而函数计算,提供了一种事件驱动的计算模型 CloudEvents 期望通过一种通用的格式描述事件数据的规范,以提供跨服务、平台和系统的互操作性 国内云厂商的事件规范程度:在其中一家云产品上开发了函数,一般都需要进行简单的适配才能迁移 CNCF Serverless 工作组针对函数和工作流均定义了相关的格式规范和原语 单函数的事件触发 多个简单函数通过异步调用的方式形成事件触发 复杂场景下通过 WorkFlow 来进行编排的事件交互 触发器概述 由事件驱动连接上下游服务的关系组合称为触发器 函数计算由云函数和触发器组成 触发器描述了一组关系和规则,包括核心要素:事件源、目标函数、触发条件 事件源:事件的生产者 目标函数:事件的处理者 触发条件:当触发条件满足时,就会通知函数计算引擎,调度对应的目标函数执行 触发器的元数据可以由服务方持久存储,也可以由函数托管平台和服务方共同持有 类型集成原则 区别:事件源和事件的规则存储在哪里,以及从哪里触发 单向集成触发器 双向集成触发器 代理集成触发器 设计触发器的主要考虑:事件源和函数计算的...
2023-01-31
Kubernetes - Istio
CRD 核心为 networking 12345678910111213141516171819202122$ istioctl versionclient version: 1.19.3control plane version: 1.19.3data plane version: 1.19.3 (2 proxies)$ k get crdNAME CREATED ATauthorizationpolicies.security.istio.io 2022-12-27T02:58:37Zdestinationrules.networking.istio.io 2022-12-27T02:58:37Zenvoyfilters.networking.istio.io 2022-12-27T02:58:37Zgateways.networking.istio.io 2022-12-27T02:58:37Zistiooperators.install.istio.io...
2021-06-16
容器编排 -- Deployment
基本概念 Deployment实现了Pod的水平伸缩(horizontal scaling out/in) – 滚动更新(rolling update) 滚动更新依赖于ReplicaSet Deployment控制ReplicaSet(版本),ReplicaSet控制Pod(副本数)!! ReplicaSet ReplicaSet的定义是Deployment的一个子集 Deployment控制器实际操纵对象是ReplicaSet,而非Pod,Deployment所管理的Pod的ownerReference为ReplicaSet 12345678910111213141516171819apiVersion: apps/v1kind: ReplicaSetmetadata: name: nginx-set labels: app: nginxspec: replicas: 3 selector: matchLabels: app: nginx template: metadata: labels: app: nginx sp...
2026-04-29
K8S Orchestration - KRO V4
Basics核心概念 Resources 定义了当用户创建自定义 API 实例时,KRO 将创建和管理的 Kubernetes 对象 每个 Resource 都是有效的 Kubernetes YAML,可以使用 CEL 表达式实现动态值注入 Resource 结构 每个 Resource 必须包含两个核心字段 123456789resources: - id: deployment # 唯一标识符 template: # Kubernetes 资源模板 apiVersion: apps/v1 kind: Deployment metadata: name: my-app spec: replicas: 3 字段 说明 id 在 RGD 内唯一标识资源,用于在 CEL 表达式中引用 template 有效的 Kubernetes 资源清单 ID 命名规范(重要) Resource ID 必须使用 lowerCamelCase 格式 1234✓ 有效: dep...
2022-09-18
Kubernetes - Containerization
镜像 只读:依赖的文件系统、依赖库、环境变量、启动参数等 核心解决的问题:应用分发 应用容器化 应用不再直接与 OS 打交道,而是封装成镜像,再交给容器环境去运行 常用命令镜像 命令 作用 docker pull 从远端仓库拉取镜像 docker images 列出当前本地已有的镜像 docker rmi 删除不再使用的镜像 容器12$ docker run -h srv --rm alpine hostnamesrv 1234567891011121314151617181920$ docker run -d nginx:alpine6376e2649ef2d4a6073b977fcc4408f7a3f21b6f32775b42be85711b989dd6ce$ docker run -d --name redis_srv redis2a79d491ecb3108b07df7d369dfe8abc6ac314efc2054951ef7b77e0deba0584$ docker run -it --name ubuntu ubuntu sh# cat /etc/o...
2023-01-30
Kubernetes - Envoy
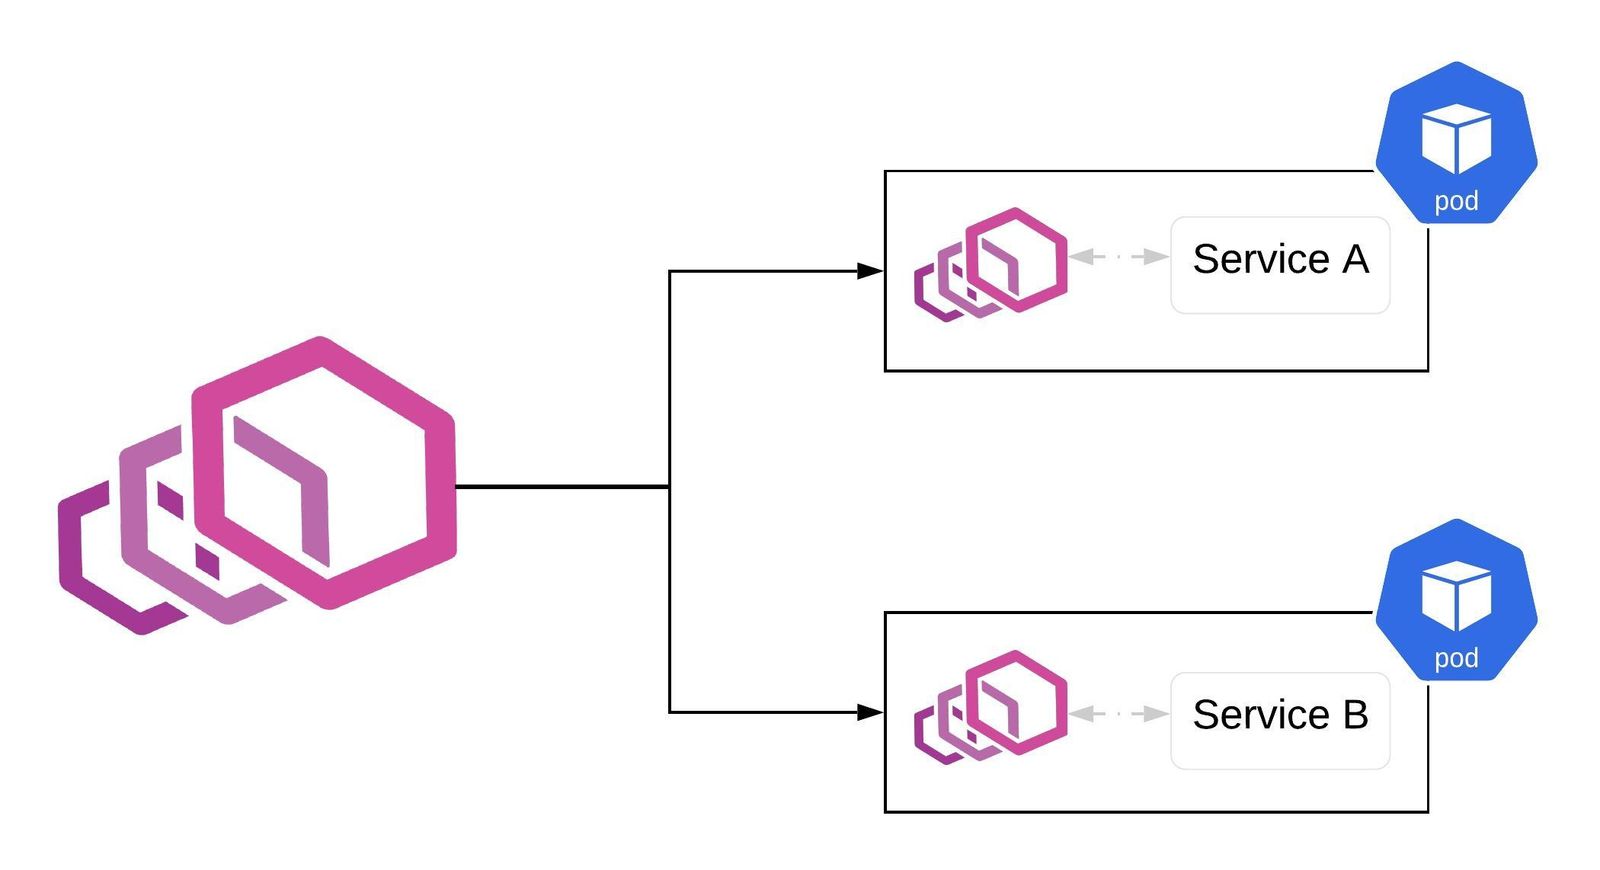
Kubernetes Kubernetes 主要基于 Kernel 技术栈,缺少精细化的高级流量治理 Kubernetes 已有的流量治理能力:Service + Ingress Service 在 L4,基于 Kernel 技术栈,无法实现精细化的高级流量管理 Ingress 在 L7,主要针对入站流量 架构演进单体 访问服务 微服务 业务代码一般会集成统一的 SDK,耦合了很多平台侧的能力 Service MeshSidecar Service Instance 与 Sidecar Proxy 在同一个 Network Namespace,相当于一个 loopback,可以明文传输 能力下沉 通过 Sidecar 来实现微服务治理,业务部门更聚焦于业务逻辑 Istio特性 HTTP、gRPC、WebSocket、TCP 的自动负载均衡 通过丰富的路由规则实现重试、故障转移、故障注入,可以对流量行为进行细粒度控制 可插入的策略层和配置 API,支持访问控制、速率限制和配额 对出入集群入口和出口中的所有流量的自动度量指标、日志记录和跟踪 通过强大的基于身份的验证和授权,...